인천시 전·현직 직원 개인정보 해킹 피해…외부 개발업체 무단 보관 정황 2013년 작성 주민등록번호 포함 데이터 유출 확인…정보주체에 72시간 내 통지... 취득·보관 경위와 해킹 시점·반출 범위 조사 중…인천시 “외부업체 수사의뢰”
등록 :2026-09-10 조회수 137
정갑수
본문
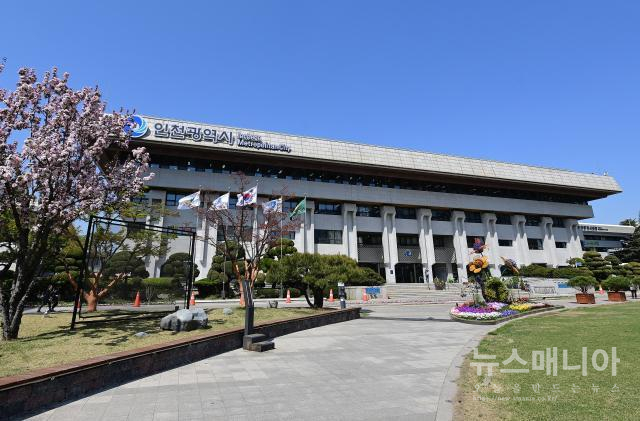
인천시 업무와 관련한 외부 개발업체가 과거 인천시 재직 직원들의 주민등록번호가 포함된 데이터를 무단으로 보관하다 해킹당한 사실이 확인돼 관계기관이 조사에 나섰다.
인천광역시는 지난 5일 관계기관으로부터 해당 사실을 통보받은 뒤 즉시 사실관계를 확인하고 후속 조치에 착수했다고 밝혔다.
인천시에 따르면 외부 개발업체가 보유하고 있던 자료에는 2013년 작성 당시 일부 인천시 직원들의 실제 주민등록번호가 포함돼 있었으며, 해당 데이터가 해킹 과정에서 유출된 것으로 확인됐다.
시는 관계 법령에 따라 개인정보 유출 사실을 인지한 뒤 72시간 이내에 해당 정보주체에게 유출 사실을 안내할 예정이다.
다만 현재까지 인천시가 해당 외부 개발업체에 주민등록번호 등 개인정보를 직접 제공한 사실은 확인되지 않았다고 설명했다.
이에 따라 해당 업체가 어떤 경로로 개인정보를 취득하고 장기간 보관하게 됐는지, 서버가 언제 해킹됐는지, 외부에서 실제로 어느 정도 자료에 접근했는지와 반출 범위가 어디까지인지가 이번 조사와 수사의 핵심이 될 전망이다.
인천시는 사고 인지 직후 유출 경로 차단과 관련 데이터 삭제, 비인가 접속 이력 점검, 접속정보 변경 등 긴급 보호조치를 실시했다.
또 내부 개인정보 관리체계뿐 아니라 외부업체의 개인정보 취급·보관 실태까지 전반적으로 점검하고, 유사 사고 방지를 위한 후속 대책도 마련할 방침이다.
특히 개인정보를 보유·유출한 해당 외부업체에 대해서는 수사를 의뢰하기로 했다.
인천시 관계자는 “직원 개인정보와 관련한 사고로 심려를 끼쳐드린 점에 대해 깊이 사과드린다”며 “관계기관의 조사와 수사에 적극 협조해 정확한 경위를 규명하고 추가 피해 예방과 개인정보 보호체계 강화에 최선을 다하겠다”고 밝혔다.
이번 사고는 단순한 해킹 피해를 넘어 외부 개발업체가 공공기관 직원의 주민등록번호가 포함된 자료를 어떤 경위로 취득해 장기간 보관했는지에 대한 관리 책임 문제로도 이어질 가능성이 있다.